Hackerlar, WooCommerce Eklentisi Üzerinden WordPress Sitelerini Hedef Alıyor
Hackerlar, WordPress için geliştirilen WooCommerce Wholesale Lead Capture premium eklentisindeki kritik bir güvenlik açığını aktif olarak sömürerek sistemlere PHP backdoor yüklüyor.
CVE-2026-27540 koduyla izlenen bu zafiyet, eklentinin 2.0.3.1 ve daha eski sürümlerini etkiliyor. Güvenlik araştırmacısı Teemu Saarentaus tarafından keşfedilen bu sorun, kimlik doğrulaması gerektirmeyen rastgele dosya yükleme (arbitrary file-upload) açığı olarak tanımlanıyor.
Saldırganlar bu güvenlik açığından faydalanarak PHP web kabukları (webshell) yükleyebiliyor ve kod çalıştırabiliyor. Bu durum, web sitesinin tamamen ele geçirilmesine yol açabilecek ciddi bir risk oluşturuyor.
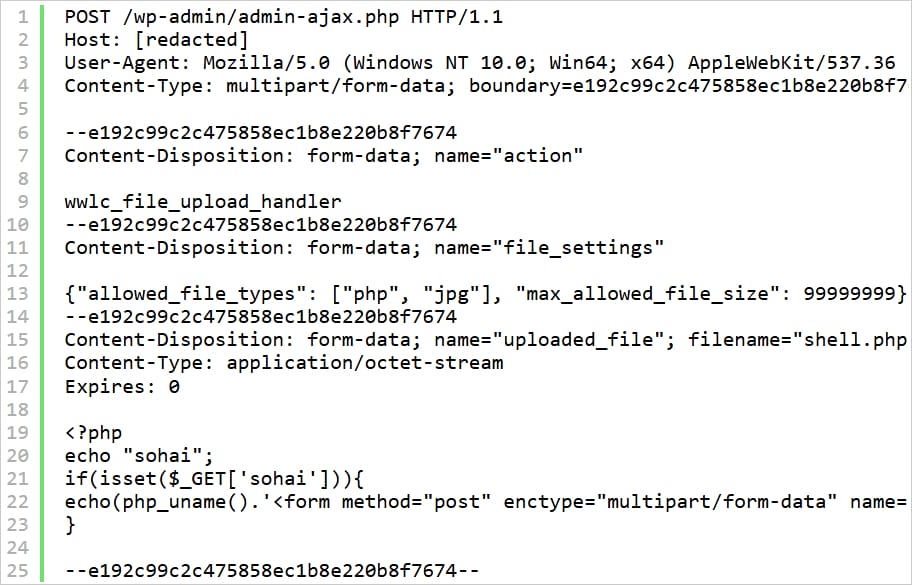
Teknik açıdan incelendiğinde zafiyet; dosya uzantılarını, kullanıcı tarafından kontrol edilebilen file_settings istek parametresi aracılığıyla sağlanan bir izin listesine (allowlist) göre kontrol eden wwlc_file_upload_handler adındaki kimlik doğrulaması gerektirmeyen bir AJAX eyleminin dışa açık olmasından kaynaklanıyor.
Bu mantık hatası, izin verilen dosya türlerine 'php' uzantısının eklenmesine olanak tanıyarak eklentinin çalıştırılabilir PHP dosyalarını kabul etmesine neden oluyor.
Söz konusu güvenlik açığı, WooCommerce Wholesale Lead Capture eklentisinin 20 Şubat'ta yayınlanan 2.0.3.2 sürümüyle giderildi.
Ancak WordPress güvenlik şirketi Defiant, Wordfence web uygulaması güvenlik duvarının (WAF) CVE-2026-27540 ile bağlantılı 100.000'den fazla saldırıyı engellediği konusunda uyarıyor.
Wordfence verilerine göre, zafiyeti sömürme faaliyetleri 4-17 Haziran ile 1 Temmuz ve 30 Ağustos tarihleri arasında zirve yaptı.
Saldırılar sırasında korsanlar, keşif faaliyetleri yürüten ve aynı zamanda sisteme ek zararlı yazılımlar (payload) sokabilen bir web kabuğu yüklüyor.
Wordfence durumu şu şekilde açıklıyor: "Saldırgan, wwlc_file_upload_handler AJAX eylemine sahte bir file_settings parametresi ve .php uzantılı zararlı bir dosya içeren bir istek gönderiyor. Yüklenen shell.php dosyası, sunucu detaylarını raporlayan ve siteye daha fazla zararlı dosya yazmak için tarayıcı tabanlı bir yükleme formu sunan bir PHP web kabuğu olarak işlev görüyor."
Wordfence, on binlerce saldırı girişiminde bulunan yüksek riskli IP adreslerinin bir listesini paylaşıyor. Sistem yöneticilerinin bu adresleri engelleme listesine (blocklist) eklemeleri ve güvenlik sorununu çözen eklentinin 2.0.3.2 veya daha yeni bir sürümüne acilen geçmeleri tavsiye ediliyor.
Araştırmacılar ayrıca yükleme dizinlerinde (upload directories) beklenmedik veya yakın zamanda oluşturulmuş PHP dosyalarının kontrol edilmesini, /wp-admin/admin-ajax.php adresine yapılan ve wwlc_file_upload_handler eylemini çağıran isteklerin log dosyalarından incelenmesini ve bilinmeyen yönetici hesaplarının kaldırılmasını öneriyor.
Güvenlik ihlalinin kesinleşmesi durumunda; tüm kalıcılık mekanizmalarını, zararlı kullanıcı hesaplarını ve arka kapıları manuel olarak temizlemek oldukça karmaşık olacağından, web sitesini güvenli ve temiz bir yedekten geri yüklemek en güvenli işlem olarak öneriliyor.
Yorumlar (0)
Henüz yorum yok. İlk yorumu sen yaz!
Yorum Yap
E-posta adresiniz yayınlanmaz. Yorumunuz onaylandıktan sonra görünür.